OpenCloud
← Retour

Détection & Réponse

ManageEngine Log360Palo Alto Cortex XSOARFortiSIEM

Une menace non détectée est une menace qui a déjà gagné du temps sur vous. Voir, analyser et réagir en temps réel devient alors une nécessité, pas une option.

Nous déployons et exploitons des solutions de SIEM pour collecter et corréler les journaux de l'ensemble de votre système d'information : pare-feu, annuaire, serveurs, postes de travail. Chaque signal faible est analysé pour distinguer un incident réel d'un simple bruit de fond.

Au-delà de la détection, notre pôle Détection & Réponse orchestre l'investigation, le confinement et la remédiation via des plateformes SOAR, avec un centre des opérations de sécurité (SOC) capable d'intervenir dès qu'un comportement suspect est identifié, et un rapport post-incident à chaque fois.

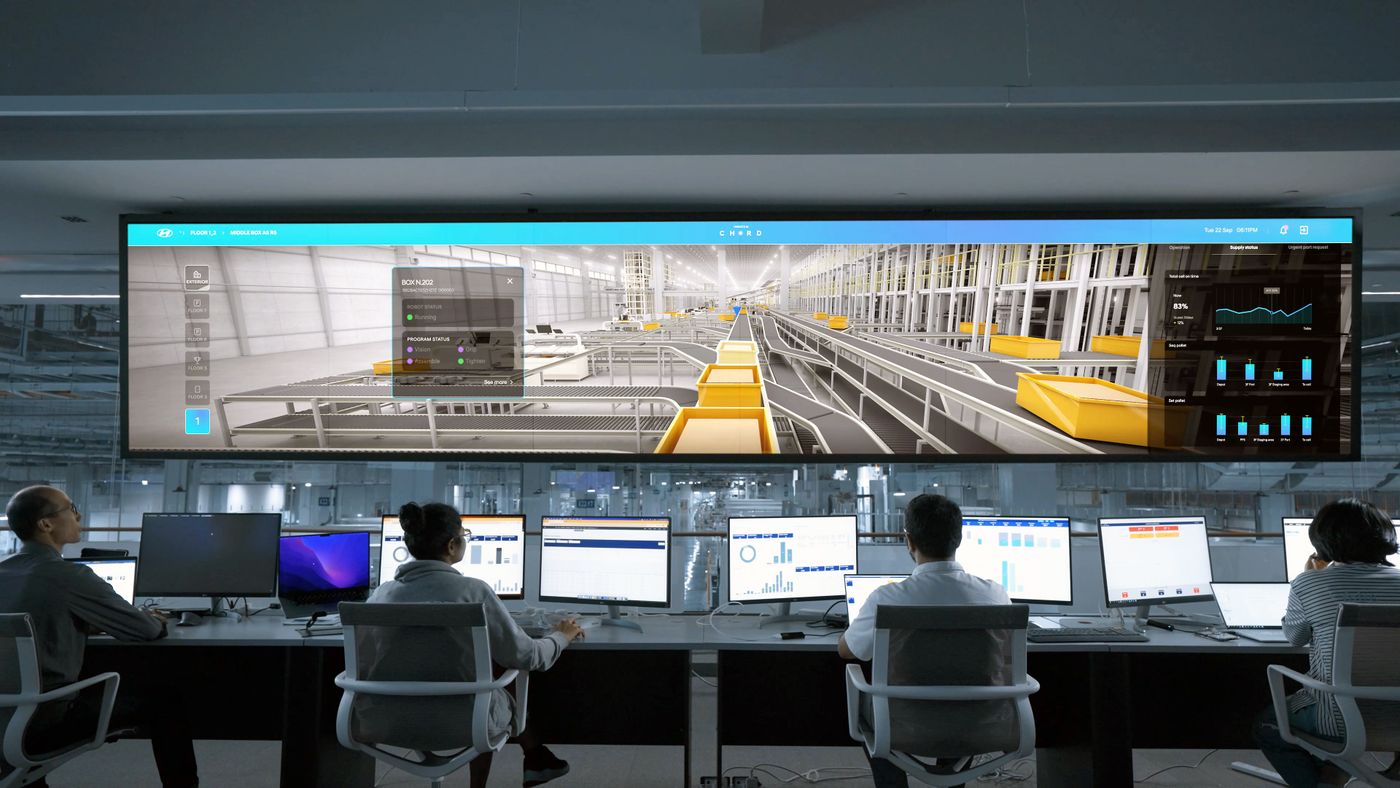
Centre d'opérations de sécurité (SOC) en supervision
Surveillance continue Détecter, analyser et répondre en temps réel
Avantages clés
01

Détection en temps réel grâce à la corrélation des journaux

02

Réponse à incident : investigation, confinement et remédiation rapides

03

Orchestration et automatisation de la réponse (SOAR)

04

Veille vulnérabilités et alertes proactives

Nos partenaires technologiques

ManageEngine Log360

Log360 est la solution SIEM de ManageEngine : elle collecte, corrèle et analyse les journaux de l'ensemble de votre système d'information (pare-feu, Active Directory, serveurs, applications) pour détecter les comportements suspects en temps réel. Tableaux de bord unifiés, règles de corrélation et alertes automatiques permettent à nos équipes de repérer une menace avant qu'elle ne se propage, tout en facilitant la conformité réglementaire grâce à un historique centralisé des événements.
Palo Alto Cortex XSOAR

Cortex XSOAR est la plateforme SOAR de Palo Alto Networks : elle orchestre et automatise la réponse aux incidents en unifiant la prévention, la détection, l'investigation et la remédiation dans un seul poste de pilotage. En intégrant les données réseau, endpoints et cloud, elle réduit drastiquement le temps entre la détection d'une menace et sa neutralisation, avec des playbooks qui standardisent la réponse de notre SOC face à chaque type d'incident.

FortiSIEM

FortiSIEM combine la gestion des informations et des événements de sécurité avec la supervision de la performance IT, au sein de l'écosystème Fortinet Security Fabric. Il agrège les journaux et la télémétrie de vos équipements réseau, serveurs et applications pour offrir une visibilité consolidée, automatiser la détection des menaces et déclencher une réponse coordonnée dès qu'une anomalie est identifiée sur votre système d'information.

Prêt quand vous l'êtes

Détectons et neutralisons ensemble les menaces avant qu'elles n'impactent votre activité.

Parlons de votre stratégie de détection et de réponse aux incidents, adaptée à votre système d'information.

Demander un devis